OpenProject läuft als Paket, als Docker-Compose-Stack oder per Helm auf Kubernetes. Die Wahl hängt am Betriebssystem, an der Nutzerzahl und an der Plattform im Rechenzentrum. Welche Einstellungen vor dem ersten Start gesetzt sein sollten, wie Active Directory die Konten liefert und wie Backup, Restore und Updates ablaufen.
Der Betrieb von OpenProject im eigenen Rechenzentrum umfasst mehr als die Installation. Benutzerverwaltung, Datensicherung, Wiederherstellung und regelmäßige Updates gehören ebenfalls zur Administration.
Seit dem 30.09 2026 ist „Project Online“ abgeschaltet. Am 28.03 2029 stellt „Atlassian Jira Data Center“ auf Nur-Lesen um. OpenProject hält die Projektdaten dagegen auf eigenen Servern.
OpenProject lässt sich auf zwei Arten betreiben: als Installationspaket direkt auf einem Linux-Server oder in Containern. Die Pakete gibt es für Server mit x86-64-Prozessoren von Intel und AMD. Für „Ubuntu 22.04“, „Debian 12“ und „RHEL 9“ pflegt OpenProject die Pakete ungefähr bis zum zweiten Quartal 2027. Für das neuere Ubuntu 24.04 plant der Hersteller keine Pakete mehr, und einige künftige Funktionen will er nur noch in den Docker-Containern ausliefern. Neue Installationen sollten deshalb von Anfang an mit Docker Compose oder Kubernetes arbeiten. Die Container laufen auf x86-64-Servern ebenso wie auf Servern mit ARM-Prozessoren (ARM64).
Seit Version 16.0.0 unterstützt OpenProject offiziell „PostgreSQL“ ab Version 16. Eine vorhandene externe Datenbank braucht zusätzlich die Erweiterungen pg_trgm, btree_gist und unaccent.
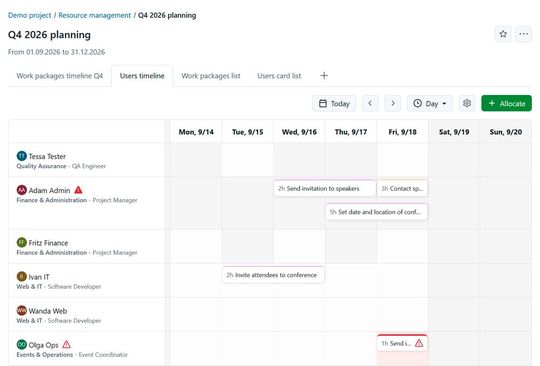
Unter “Users timeline” zeigt der Ressourcenplaner von OpenProject die gebuchten Stunden je Mitarbeiter für die Woche vom 14. bis 20. September und markiert überbuchte Konten mit einem roten Warnsymbol.
(Bild: Screenshot / Thomas Joos)
Die Zahl aktiver Nutzer bestimmt die Hardware
Ein Server für bis zu 200 Nutzer kommt mit einem Quad-Core-Prozessor ab 2 GHz, 4.096 MB Arbeitsspeicher und 20 GB Plattenplatz aus. Für 500 aktive Nutzer sieht OpenProject acht Kerne, 8 GB RAM, vier Web-Worker, zwei Hintergrund-Worker und 40 GB Platte vor. Bei 1.500 Nutzern steigen die Werte auf 16 Kerne, 16 GB RAM, acht Web-Worker, vier Hintergrund-Worker und 80 GB.
In seinen Beispielkonfigurationen rechnet OpenProject die Datenbank getrennt, für rund 500 Nutzer mit 2 bis 4 CPU und 8 GiB neben einem Anwendungsserver mit 4 CPU und 8 GB RAM. Mehrere Anwendungsserver teilen sich eine externe Datenbank, Memcached und einen Dateispeicher, zum Beispiel per NFS.
Der Paketassistent richtet PostgreSQL und Apache ein
Der Assistent installiert auf Wunsch einen lokalen PostgreSQL-Server oder nutzt eine vorhandene Datenbank, richtet „Apache“ mit TLS ein und fragt nach Memcached und Hostname. Die Antworten speichert er in /etc/openproject/installer.dat, aus der ein späteres openproject configure sie ohne Rückfrage übernimmt.
Docker Compose verteilt OpenProject auf neun Container
Die Compose-Installation beginnt mit dem offiziellen Repository im Zweig stable/17. Der Administrator klont es, kopiert die Beispieldatei .env.example nach .env und übergibt das Datenverzeichnis an die Benutzer-ID 1000.
Die Datei docker-compose.yml startet die Dienste db, cache, proxy, web, worker, cron, seeder, autoheal und hocuspocusin eigenen Containern. Der Dienst hocuspocus ermöglicht gemeinsames Bearbeiten von Dokumenten.
Vor dem ersten Start sollte die .env-Datei vollständig sein, da sie mit POSTGRES_VERSION=17 die Datenbankversion und mit PORT=127.0.0.1:8080 die lokale Bindung festlegt. Fehlt POSTGRES_VERSION, startet die Compose-Datei noch postgres:13. Den Wert SECRET_KEY_BASE erzeugt der Administrator mit head /dev/urandom | tr -dc A-Za-z0-9 | head -c 32 und behandelt ihn wie ein Kennwort, denn jede spätere Änderung macht alle Sitzungen und gemerkten Zwei-Faktor-Tokens ungültig. Die erste Anmeldung läuft mit "admin" und "admin". Eigene Anpassungen gehören in die Datei docker-compose.override.yml, die ein git pull im Unterschied zur docker-compose.yml unverändert lässt.
Stand: 08.12.2025
Es ist für uns eine Selbstverständlichkeit, dass wir verantwortungsvoll mit Ihren personenbezogenen Daten umgehen. Sofern wir personenbezogene Daten von Ihnen erheben, verarbeiten wir diese unter Beachtung der geltenden Datenschutzvorschriften. Detaillierte Informationen finden Sie in unserer Datenschutzerklärung.
Einwilligung in die Verwendung von Daten zu Werbezwecken
Ich bin damit einverstanden, dass die Vogel IT-Medien GmbH, Max-Josef-Metzger-Straße 21, 86157 Augsburg, einschließlich aller mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen (im weiteren: Vogel Communications Group) meine E-Mail-Adresse für die Zusendung von Newslettern und Werbung nutzt. Auflistungen der jeweils zugehörigen Unternehmen können hier abgerufen werden.
Der Newsletterinhalt erstreckt sich dabei auf Produkte und Dienstleistungen aller zuvor genannten Unternehmen, darunter beispielsweise Fachzeitschriften und Fachbücher, Veranstaltungen und Messen sowie veranstaltungsbezogene Produkte und Dienstleistungen, Print- und Digital-Mediaangebote und Services wie weitere (redaktionelle) Newsletter, Gewinnspiele, Lead-Kampagnen, Marktforschung im Online- und Offline-Bereich, fachspezifische Webportale und E-Learning-Angebote. Wenn auch meine persönliche Telefonnummer erhoben wurde, darf diese für die Unterbreitung von Angeboten der vorgenannten Produkte und Dienstleistungen der vorgenannten Unternehmen und Marktforschung genutzt werden.
Meine Einwilligung umfasst zudem die Verarbeitung meiner E-Mail-Adresse und Telefonnummer für den Datenabgleich zu Marketingzwecken mit ausgewählten Werbepartnern wie z.B. LinkedIN, Google und Meta. Hierfür darf die Vogel Communications Group die genannten Daten gehasht an Werbepartner übermitteln, die diese Daten dann nutzen, um feststellen zu können, ob ich ebenfalls Mitglied auf den besagten Werbepartnerportalen bin. Die Vogel Communications Group nutzt diese Funktion zu Zwecken des Retargeting (Upselling, Crossselling und Kundenbindung), der Generierung von sog. Lookalike Audiences zur Neukundengewinnung und als Ausschlussgrundlage für laufende Werbekampagnen. Weitere Informationen kann ich dem Abschnitt „Datenabgleich zu Marketingzwecken“ in der Datenschutzerklärung entnehmen.
Falls ich im Internet auf Portalen der Vogel Communications Group einschließlich deren mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen geschützte Inhalte abrufe, muss ich mich mit weiteren Daten für den Zugang zu diesen Inhalten registrieren. Im Gegenzug für diesen gebührenlosen Zugang zu redaktionellen Inhalten dürfen meine Daten im Sinne dieser Einwilligung für die hier genannten Zwecke verwendet werden. Dies gilt nicht für den Datenabgleich zu Marketingzwecken.
Recht auf Widerruf
Mir ist bewusst, dass ich diese Einwilligung jederzeit für die Zukunft widerrufen kann. Durch meinen Widerruf wird die Rechtmäßigkeit der aufgrund meiner Einwilligung bis zum Widerruf erfolgten Verarbeitung nicht berührt. Um meinen Widerruf zu erklären, kann ich als eine Möglichkeit das unter https://contact.vogel.de abrufbare Kontaktformular nutzen. Sofern ich einzelne von mir abonnierte Newsletter nicht mehr erhalten möchte, kann ich darüber hinaus auch den am Ende eines Newsletters eingebundenen Abmeldelink anklicken. Weitere Informationen zu meinem Widerrufsrecht und dessen Ausübung sowie zu den Folgen meines Widerrufs finde ich in der Datenschutzerklärung.
Ein Reverse Proxy terminiert TLS vor dem Stack
Mit PORT=127.0.0.1:8080 in der .env nimmt nur der vorgeschaltete Reverse Proxy Verbindungen an und terminiert TLS. Die Compose-Datei allein bindet Port 8080 an 0.0.0.0 und macht OpenProject von außen erreichbar. Für den Produktivbetrieb empfiehlt es sich, OPENPROJECT_HTTPS=true zu setzen und den Hostnamen in OPENPROJECT_HOST__NAME einzutragen.
Der Kollaborationsserver erwartet eine WebSocket-Verbindung unter wss://<Hostname>/hocuspocus, die der Reverse Proxy auf diesem Pfad durchreichen sollte. Das Standardgeheimnis OVERRIDE_ME_PLEASE ersetzt der Administrator über COLLABORATIVE_SERVER_SECRET. Arbeitet der mitgelieferte Caddy als äußerer Proxy, reicht er X-Forwarded-Header ungeprüft weiter. Abhilfe schafft ein Eintrag unter trusted_proxies im Caddyfile, der nur die bekannten Proxys zulässt.
Health Checks und Autoheal überwachen die Dienste
Der Web-Container prüft sich alle 10 Sekunden selbst über den Pfad /health_checks/default. Schlägt diese Prüfung fehl, startet der Dienst autoheal den Web-Container neu, der dafür mit dem Label autoheal markiert ist. Nach dem Start des Stacks lässt autoheal dem Container 600 Sekunden Anlaufzeit. Für das Monitoring stellt OpenProject weitere Endpunkte bereit, darunter /health_checks/database für die Datenbank, /health_checks/worker für die Hintergrundjobs und /health_checks/worker_backed_up für einen Rückstau, der mehr Worker verlangt.
Den Sammelendpunkt /health_checks/all sollte nur das Monitoring abfragen. Für Container- und Pod-Prüfungen genügt /health_checks/default. Ratsam ist zudem, den Zugriff auf die Endpunkte am Reverse Proxy auf das Monitoring-Netz zu beschränken.
Das Chart erfüllt mit den Standardwerten das Profil "restricted" der Kubernetes Pod Security Standards. Für Anhänge im Dateisystem verlangt es Volumes mit ReadWriteMany, da mehrere Pods gleichzeitig schreiben. Alternativ speichert ein S3-kompatibler Objektspeicher die Anhänge, wenn persistence.enabled auf false und s3.enabled auf true steht. Der Parameter rustfs.bundled startet einen einzelnen RustFS-Knoten als S3-Speicher, idealerweise nur für einen Schnellstart. Chart 13.13.1 liefert OpenProject 17.9.1 aus und führt die Datenbankmigration in einem eigenen Init-Container aus.
Terraform und Ansible rollen die Konfiguration aus
Das Helm-Chart nimmt über den Eintrag environment jede Umgebungsvariable entgegen, die OpenProject kennt. Die gesamte Konfiguration steht damit in einer values.yaml im Git-Repository. Terraform installiert das Chart mit der Ressourcehelm_release des Helm-Providers, deren Attribut atomic eine fehlgeschlagene Installation wieder entfernt.
resource "helm_release" "openproject" {
name = "openproject"
repository = "https://charts.openproject.org"
chart = "openproject"
version = "13.13.1"
namespace = "openproject"
create_namespace = true
atomic = true
values = [file("values.yaml")]
}
Für den Compose-Stack übernimmt Ansible den Rollout mit dem Modul community.docker.docker_compose_v2. Es setzt das Compose-Plugin ab Version 2.18.0 voraus. Die .env-Datei sollte das Playbook vorher als Vorlage aus der Versionsverwaltung verteilen.
Die Verbindung zum Verzeichnis richtet ein Administrator unter “Administration” -> “Authentication” -> “LDAP connections” ein. OpenProject empfiehlt STARTTLS. Dabei baut OpenProject die Verbindung auf Port 389 auf und schaltet sie danach auf TLS um.
Active Directory beherrscht dieses Verfahren ebenso wie LDAPS auf Port 636, das die Verbindung von Beginn an verschlüsselt. Beide Wege setzen ein Serverzertifikat auf jedem Domänencontroller voraus. Ein Simple Bind, also die Anmeldung mit Benutzername und Kennwort ohne Verschlüsselung, sollte im Produktivbetrieb ausgeschlossen sein. Neue Domänen unter Windows Server 2025 lehnen ihn bereits standardmäßig ab. Für die Suche braucht OpenProject einen Systembenutzer mit Leserechten unterhalb der Base DN.
Als Login dient im Active Directory zum Beispiel sAMAccountName, der Anmeldename mit höchstens 20 Zeichen. Ein Filter nach RFC 4515 grenzt die Konten auf eine Gruppe ein. Ein Filter mit memberof erfasst nur direkte Mitglieder. Mit der Regel LDAP_MATCHING_RULE_IN_CHAIN durchsucht Active Directory auch verschachtelte Gruppen.
Name, Mail und Login gleicht ein Hintergrundjob alle 24 Stunden ab, wobei OpenProject mit OPENPROJECT_LDAP__USERS__SYNC__STATUS=true zusätzlich alle Konten sperrt, die im Verzeichnis fehlen. Die Synchronisierung von LDAP-Gruppen setzt die Enterprise Edition voraus.
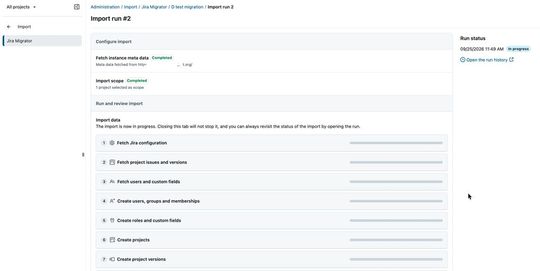
Der Jira Migrator liest im Import-Vorgang Nummer 2 nacheinander Konfiguration, Vorgänge, Benutzer und Projekte aus Jira und legt sie in der eigenen OpenProject-Instanz an.
(Bild: Screenshot / Thomas Joos)
Jira, MS Project und CSV liefern die Altdaten
Der „Jira Migrator“ liest Projekte aus „Jira Server“ und „Data Center 10.x“ und „11.x“, „Jira Cloud“ noch nicht. OpenProject rät zu einem Pilotprojekt und danach zum Umzug in Wellen. Vorgänge aus MS Project übernimmt die kostenlose Excel-Synchronisierung. Einen CSV-Import für Arbeitspakete gibt es im Oktober 2026 nur im Entwicklungszweig. Hierarchien und Beziehungen zwischen Arbeitspaketen übernimmt er noch nicht.
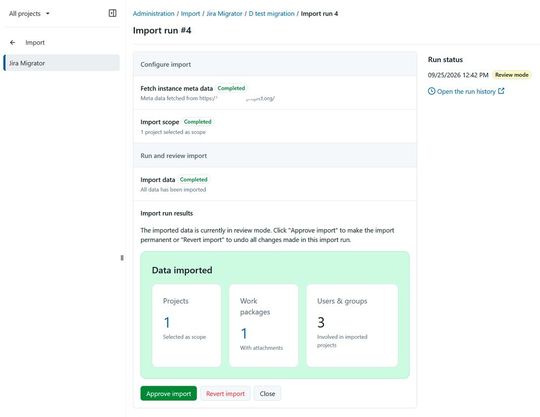
Nach dem Import hält OpenProject Projekt, Arbeitspaket und Benutzer im Prüfmodus, bis der Administrator die Übernahme mit “Approve import” bestätigt oder mit “Revert import” vollständig zurücknimmt.
(Bild: Screenshot / Thomas Joos)
Das Backup sichert vier Bestandteile
Zu sichern sind Datenbank, Konfigurationsdateien, Anhänge und gegebenenfalls Git- oder Subversion-Repositories. Bei der Paketinstallation schreibt ein Befehl je Bestandteil ein Archiv nach /var/db/openproject/backup, zum Beispiel attachments-<Zeitstempel>.tar.gz und postgresql-dump-<Zeitstempel>.pgdump. Von dort lohnt sich der Transfer auf einen Sicherungsserver oder in einen S3-Bucket.
sudo openproject run backup
Im Compose-Stack sichert eine eigene Steuerungsebene PostgreSQL-Daten und Anhänge bei gestopptem Stack.
zuerst die Instanz an. Danach entpackt tar die Anhänge nach /var/db/openproject/files und die Konfiguration nach /etc/openproject. Die Datenbank spielt pg_restore zurück und löscht dabei die vorhandenen Objekte der Zieldatenbank.
die Schreibzugriffe. Danach legt der Administrator die Datenbank mit psql neu an, importiert den Dump und führt mit
docker compose run --rm seeder
die restlichen Migrationen aus.
Updates folgen dem Takt der Hauptversionen
Da OpenProject nur den Wechsel von einer Hauptversion zur jeweils nächsten unterstützt, führt der Weg von X auf X+2 immer über X+1. Vor jedem Update steht eine Sicherung. Patch- und Nebenversionen spielt die Paketinstallation unter Debian und Ubuntu mit drei Befehlen ein. Der letzte Befehl openproject configure führt dabei die Datenbankmigrationen aus.
sudo apt-get update
sudo apt-get install --only-upgrade openproject
sudo openproject configure
Für eine neue Hauptversion tauscht der Administrator die Paketquelle in /etc/apt/sources.list.d/openproject.list aus. Im Compose-Stack holt "git pull origin stable/17" den aktuellen Stand. Für den Sprung auf die nächste Hauptversion wechselt "git checkout" vorher auf deren Zweig. Danach sichert der Administrator mit "run backup", aktualisiert mit "run upgrade" und lädt mit
docker compose up -d --build --pull always
die neuen Images. Ältere Stacks auf PostgreSQL 13 wechseln per Dump und Restore auf PostgreSQL 17.
Sicherheitshinweise gehören in den Wartungsplan
Am 08.06 2026 veröffentlichte OpenProject ein Advisory zu einer SQL-Injection über den Parameter timestamps mit einem CVSS-Wert von 9,9. Für einen Angriff genügt ein Konto mit geringen Rechten. Die Lücke betrifft alle Versionen vor 17.3.3 und ist in 17.3.3 sowie 17.4.1 behoben. Am 08.07.2026 folgten vier weitere Advisories, drei davon zu Zugriffsrechten in der API. Per Mail meldet GitHub neue Advisories, sobald ein Konto das Repository mit "Security alerts" beobachtet.